Domain classifier.de kaufen?
Wir ziehen mit dem Projekt
classifier.de um.
Sind Sie am Kauf der Domain
classifier.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain classifier.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **

Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
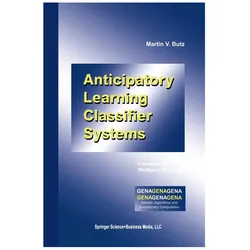
Anticipatory Learning Classifier Systems, Fachbücher von Martin V. ButzDas Fachbuch "Anticipatory Learning Classifier Systems" von Martin V. Butz bietet eine umfassende Analyse der neuesten Entwicklungen im Bereich der antizipatorischen Lernklassifikationssysteme. Diese adaptiven Regel-Lernsysteme sind in der Lage, eigenständig antizipatorische Umweltmodelle zu erstellen, die alle möglichen Handlungseffekte in Bezug auf gegebene Situationen spezifizieren. Das Buch beleuchtet, wie Antizipationen kognitive Systeme beeinflussen und zeigt deren Anwendung in verschiedenen Bereichen, darunter schnellere Reaktivität, adaptive Verhaltensweisen über das Verstärkungslernen hinaus, Aufmerksamkeitsmechanismen sowie die Simulation anderer Agenten. Zudem wird ein evolutionärer Modell-Lernmechanismus vorgestellt, der eine Kombination aus einem gerichteten Spezialisierungsmechanismus und einem genetischen Generalisierungsmechanismus darstellt. Durch Experimente wird demonstriert, dass antizipatorisches adaptives Verhalten durch die Nutzung des sich entwickelnden antizipatorischen Modells simuliert werden kann, was zu schnelleren Modell-Lern- und Planungsanwendungen führt. Das Buch enthält auch eine detaillierte algorithmische Beschreibung sowie eine Programmdokumentation einer C++-Implementierung des Systems.94,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Learning Resources Sortierer, Lernset, ZauberbaumMagischer Baumsortierer, Lernset 7-tlg. Lernen mit Spass! Learning Resources ist ein Hersteller von sicheren, lehrreichen und innovativen Spielzeugen, denen Eltern und Lehrer auf der ganzen Welt vertrauen. Learning Resources-Spielzeuge sollen Kindern dabei helfen, grundlegende Lernfähigkeiten zu erlernen und sich darauf vorzubereiten, die Welt zu erobern! Ein perfektes Spielzeug und zugleich lehrreiches Set in Form eines Zauberbaums, in dem wir Äpfel verstecken. Zählen, Sortieren, Vergleichen, Erkennen von Farben und Formen kann inspirierend sein. Kinder können die Zauberrutsche aktivieren und Äpfel werfen. Das Set ist unter Berücksichtigung der richtigen Entwicklung des Kindes konzipiert, unterstützt die geistige und manuelle Entwicklung des Kindes, stimuliert den Tastsinn, entwickelt Kreativität und Vorstellungskraft. Es vereint den klassischen Spass am Sortieren und Zählen lernen, Zahlen benennen, Tiere und Farben erkennen. Das Set beinhaltet: einen Zauberbaum mit versteckten Tieren hinter einer aufklappbaren Tür, 5 Äpfel und eine Obstschale. Das Set enthält eine versteckte Rutsche, die Äpfel in einen Behälter fallen lässt, wenn das Blatt aktiviert wird. Türen sind mit Zahlen von 1 bis 5 gekennzeichnet. Äpfel sind mit geometrischen Figuren gekennzeichnet: Kreis, Dreieck, Quadrat, Stern und Raute. Türen und Äpfel in 5 Farben: Rot, Orange, Gelb, Blau und Lila. Die Farben der Türen und Äpfel sind identisch. Es macht Spass, Formen, Zahlen und Farben zu kombinieren. Das Set besteht aus schimmelresistentem Kunststoff. Zusätzlich ausgestattet mit eleganter Verpackung. Verpackungsmasse: 12 cm x 33 cm x 30 cm. Alterskategorie: 2+.67,26 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.